Site piraté · WordPress · Rouen et à distance
Réparation de site WordPress piraté : Paul commence sous 24 heures ouvrées.
Sur devis, dès 60 € HT de l'heure, avec ou sans contrat de maintenance, que nous ayons créé votre site ou non. Paul Brahic intervient lui-même, à distance, depuis Rouen.
Copie du site tel qu'il est, diagnostic, nettoyage, mise à jour des composants vulnérables, nouveaux accès et, si Google affiche un avertissement, demande de réexamen. Conditions écrites à l'article 9.3 de nos CGV.
Réalisations
Des sites construits par Paul, en ligne aujourd'hui
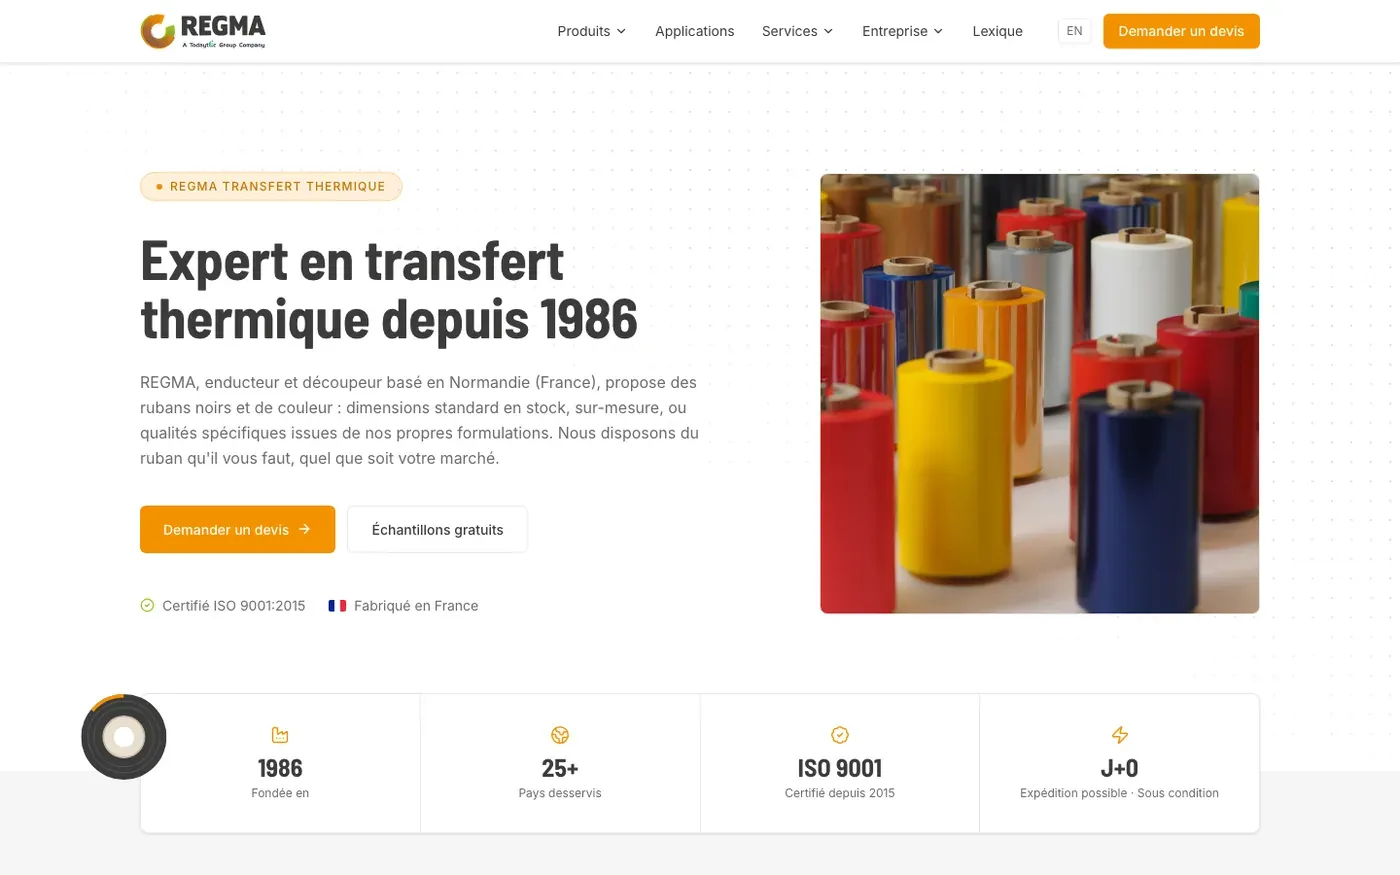
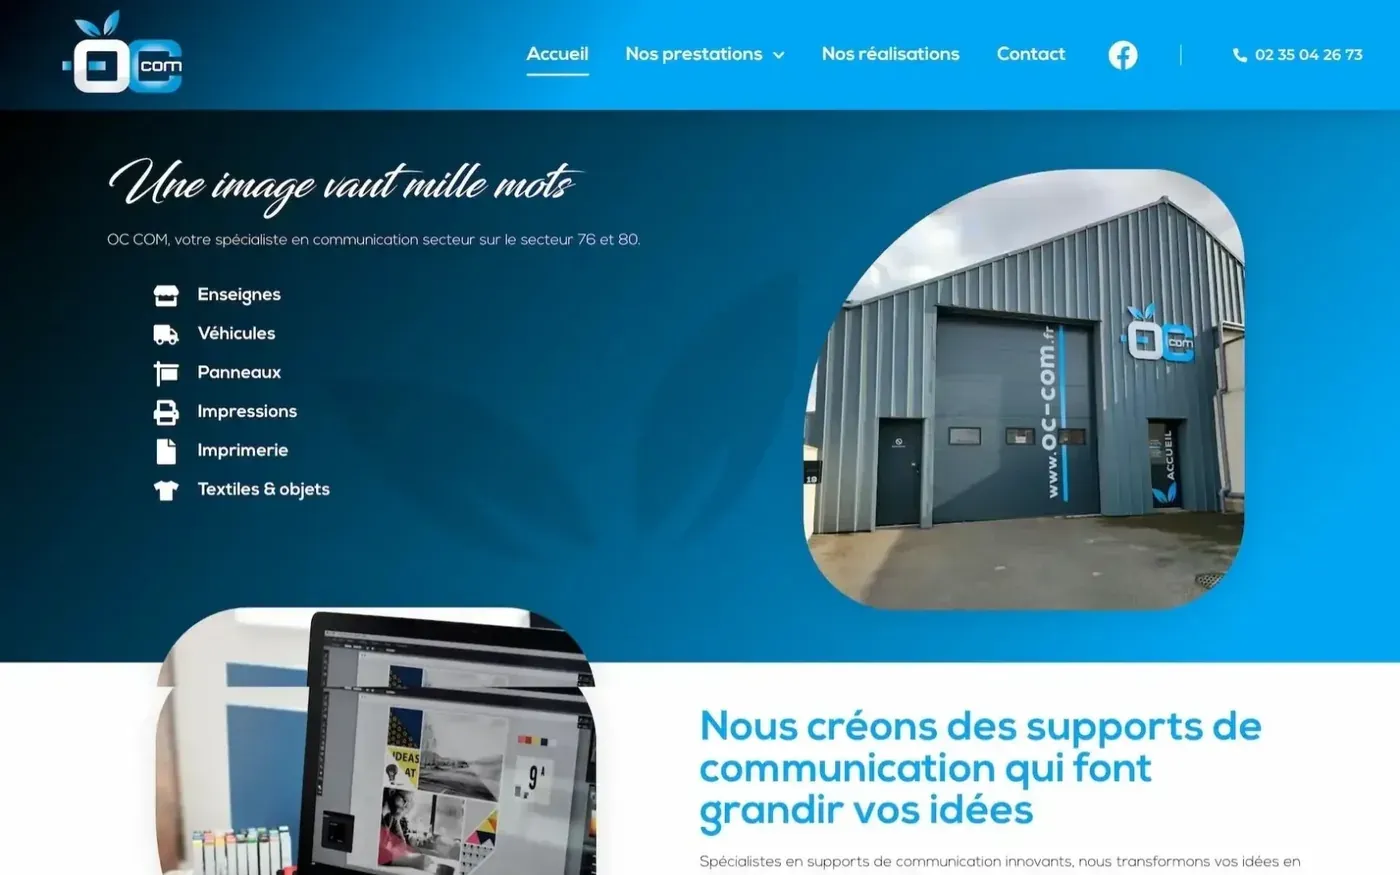
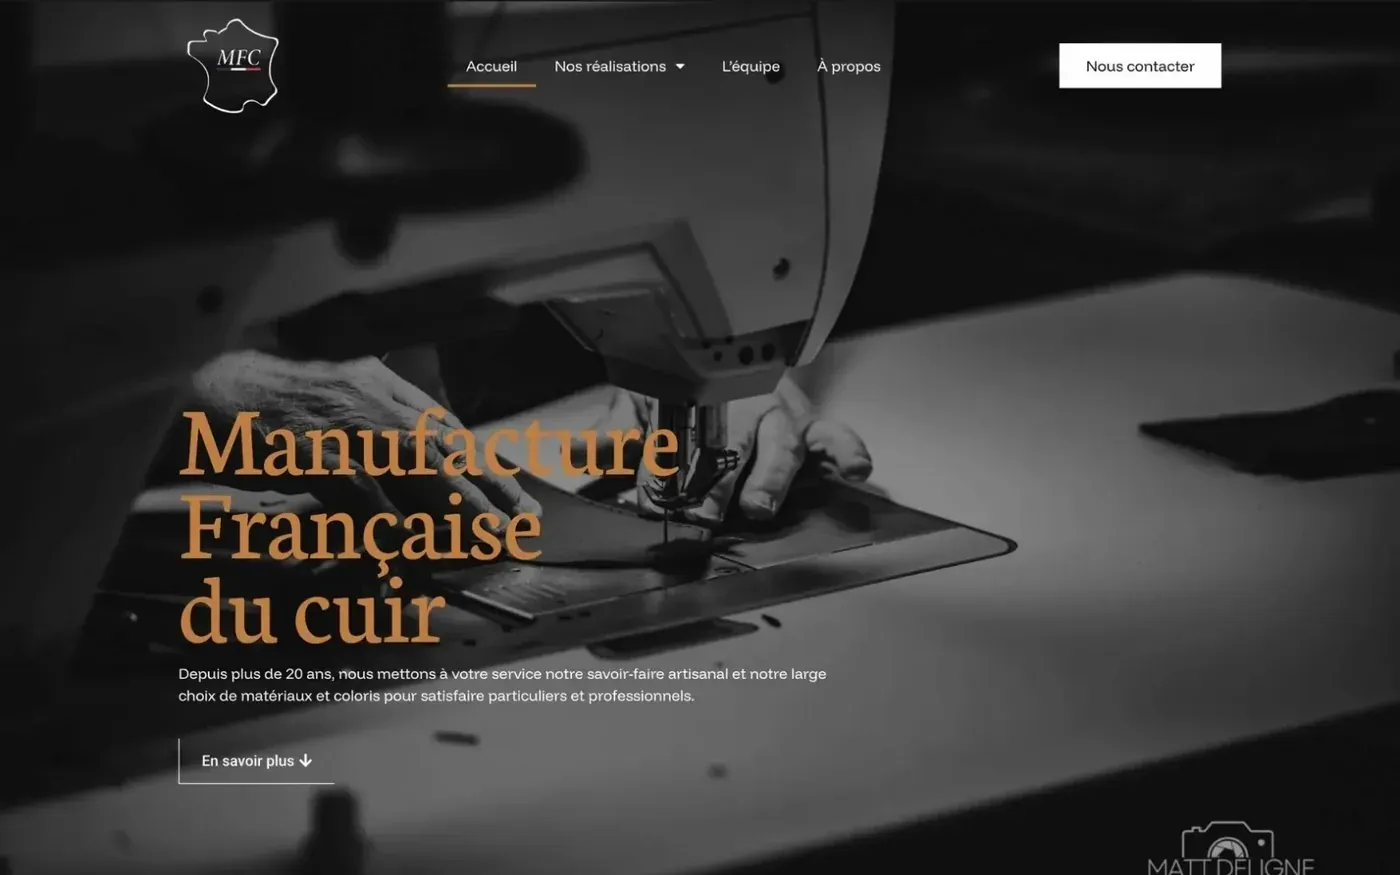
Ce sont nos références de création et de refonte : aucun de ces clients ne figure ici pour un piratage. La réparation vaut aussi pour un site construit par un autre prestataire.
 Rubans transfert thermique
 Signalétique
 Sellerie automobile et maroquinerie
 Terrassement & travaux publics
 Centrale à béton
Réparer votre site WordPress piraté : trois offres, un prix pour chacune
Redirections, avertissement de Google, compte suspendu par l’hébergeur : nous intervenons sur devis, même sans notre maintenance de site internet à Rouen et même si un autre prestataire a construit le site. L’article 9.3 de nos conditions générales de vente décrit l’intervention, du diagnostic à la désinfection.
Réparation ponctuelle : dès 60 € HT de l’heure
Pour un site piraté ou en panne, créé par nous ou par un autre. Devis gratuit. Paul commence sous 24 heures ouvrées, remet le site en ligne sous 2 heures, et la réparation est garantie 30 jours.
Site sous notre maintenance : 55 € HT par mois
Pour un site vitrine : hébergement en France, mises à jour, sauvegardes, 12 heures d’intervention par an. En cas d’attaque, Paul démarre sous 24 heures ouvrées après votre signalement écrit. Boutique en ligne : sur devis.
Refonte : dès 990 € HT
Quand le thème et les extensions ne reçoivent plus de correctifs, refaire le site coûte parfois moins cher que le réparer. Première page comprise, puis 120 € HT par page ; payable au mois dès 1 400 € HT.
Ce que Paul fait, dans l’ordre : six étapes écrites dans nos CGV
| Étape | Ce que fait Paul | Pourquoi |
|---|---|---|
| 1. Copie du site dans l’état constaté | Fichiers et base de données, avant toute modification | La trace de l’attaque, pour le diagnostic, la plainte et la CNIL |
| 2. Diagnostic | Analyse forensique : porte d’entrée (le vecteur d’attaque), date de l’intrusion, modifications du pirate | Tant que la faille reste ouverte, le pirate peut revenir |
| 3. Suppression de ce qui est malveillant | Fichiers ajoutés, code injecté, comptes inconnus, pages de spam | Un fichier oublié suffit à réinfecter le site |
| 4. Composants vulnérables | Cœur, thème et extensions mis à jour, ou remplacés s’ils ne sont plus corrigés | Les extensions concentrent l’essentiel des failles |
| 5. Mots de passe et clés | Une fois le site propre : nouveaux mots de passe et clés secrètes, mots de passe d’application révoqués ; celui de votre espace client d’hébergeur, vous le changez vous-même | Les nouvelles clés ferment les sessions ouvertes, celle du pirate comprise |
| 6. Réexamen par Google | Si Google signale le site, demande d’examen dans la Search Console | C’est elle qui permet de lever l’avertissement |
Le site est remis en ligne une fois propre et tous les mots de passe changés, dans l’ordre des guides de Google, de la mise en quarantaine au nettoyage. Comme le demande la FAQ « My site was hacked » de WordPress, les accès changent deux fois : dès la découverte (votre geste 4, plus bas), puis une fois le site propre (étape 5).
Prix d’une réparation de site WordPress piraté : dès 60 € HT de l’heure, sur devis
- Un devis gratuit, au forfait ou au temps passé, dès 60 € HT de l’heure, TVA non applicable (article 293 B du Code général des impôts). Au forfait, le prix accepté est ferme pour le travail décrit (article 4 de nos CGV).
- Un acompte à la commande, dont le devis fixe le montant, puis le solde à la livraison (articles 3 et 5.1).
- Un démarrage sous 24 heures ouvrées, du lundi au vendredi hors jours fériés, après l’acceptation du devis (signé, avec son acompte) et la réception des accès. C’est un délai pour commencer, pas pour finir. En amont, Paul répond à votre message sous 24 heures ouvrées, puis vous adresse le devis.
- Une garantie de 30 jours, puis une obligation de moyens : si le même piratage revient dans les 30 jours, Paul intervient de nouveau sans frais ; au-delà, il s’engage sur le travail fait, pas sur un résultat ; il ne peut garantir qu’aucune faille non identifiée ne subsiste, ni empêcher une attaque future si le site n’est plus entretenu.
Un site en panne, sans piratage, relève du même article 9.3.
Ce qu’affichent les autres prestataires
Relevé du 16 novembre 2026, sur les pages de onze prestataires, en Normandie et ailleurs :
| Pages lues | Paulenza | |
|---|---|---|
| Prix | Forfaits de 249 € HT à 690 € (dès 890 € TTC pour une boutique), taux horaires de 55 € HT à 90 € ; trois pages sans prix | Dès 60 € HT de l’heure, sur devis |
| HT ou TTC | Non précisé sur quatre des huit pages chiffrées | TVA non applicable |
| Délai annoncé | De « remise en ligne sous 2 heures » à « 3 à 5 jours » pour une boutique, parfois contradictoires | Début sous 24 heures ouvrées après accord, site remis en ligne dans les 2 heures ouvrées qui suivent (version saine ou page d’attente) |
| Promesse | « 100 % », « 0 récidive » | Ce que Paul fait, écrit dans nos CGV |
| Garantie | 30 ou 60 jours, ou « réparé ou remboursé », chez certains | Garantie 30 jours : si le même piratage revient, Paul intervient de nouveau sans frais |
Site maintenu par nous, ou non : deux réparations différentes
| Site couvert par notre forfait de maintenance | Site non couvert | |
|---|---|---|
| Ce qui lance le délai de 24 heures ouvrées | Votre signalement écrit | L’acceptation du devis et la réception des accès |
| Méthode | Restauration depuis la dernière sauvegarde saine, puis correctifs | Copie, diagnostic, nettoyage, mises à jour, nouveaux accès, réexamen si besoin |
| Prix | Temps imputé sur les 12 heures annuelles, puis devis au taux horaire en vigueur | Devis au forfait ou au temps passé, dès 60 € HT de l’heure |
| Texte | CGV, article 9.1 | CGV, article 9.3 |
Dans les deux cas, tout part de la date de l’intrusion. C’est elle qui dit quelles sauvegardes sont saines, rappelle Google dans son guide pour identifier la faille. Pour un site que nous maintenons, Paul a l’historique des sauvegardes ; pour un site inconnu, il est à reconstituer.
Les signes d’un piratage, et où les vérifier
Un site piraté, ou « hacké », ne se voit pas toujours depuis votre poste. Voici les signes que décrivent Google et WordPress.
| Ce que vous constatez | Ce que cela indique souvent | Où vérifier |
|---|---|---|
| Des clients arrivent sur un site de jeux, de médicaments ou un faux jeu-concours | Une redirection malveillante, souvent réservée à certains visiteurs | Outil d’inspection d’URL de la Search Console |
| « Il est possible que ce site ait été piraté » sous votre résultat Google, ou une page d’alerte rouge dans le navigateur | Un piratage détecté par Google | Rapport Problèmes de sécurité |
La recherche site:votresite.fr affiche des pages en japonais ou de médicaments (le « pharma hack ») | Des pages de spam créées par le pirate | Rapport Pages de la Search Console |
| Un propriétaire inconnu dans votre Search Console | Le pirate s’est déclaré propriétaire du site | Utilisateurs et autorisations |
| Un administrateur ou une extension que personne ne connaît, un mot de passe qui ne marche plus | Un accès gardé par le pirate, ou un compte détourné | Utilisateurs et extensions de WordPress |
| La page d’accueil remplacée par un message du pirate | Une défiguration | Le site lui-même |
| Vos e-mails arrivent en indésirables, le site ralentit, l’hébergeur suspend le compte | Un script du pirate tourne sur le serveur, par exemple pour envoyer du spam | Messages et statistiques de l’hébergeur |
| L’antivirus de vos visiteurs bloque le site | Du code malveillant servi aux visiteurs | Un analyseur en ligne cité par WordPress : VirusTotal ou Sitecheck |
La page d’alerte rouge vient de la navigation sécurisée de Google (Safe Browsing) ; son outil d’état des sites dit si votre adresse est signalée. Bing et les antivirus tiennent leurs propres listes noires.
Dans le rapport Problèmes de sécurité, Google nomme ce qu’il a détecté :
| Libellé de la Search Console | Ce que Google a constaté |
|---|---|
| Piratage : injection d’URL | Des pages de spam créées sur votre site |
| Piratage : injection de contenu | Des liens ou du texte de spam ajoutés à vos pages |
| Piratage : injection de code | Du code malveillant injecté dans vos pages |
| Piratage : logiciel malveillant | Un logiciel malveillant (malware) sur le site |
| Pages trompeuses ; Hameçonnage potentiel détecté lors de la connexion de l’utilisateur | Des pages qui poussent à une action dangereuse ou cherchent à voler des identifiants |
Site WordPress piraté et redirections : pourquoi vous ne les voyez pas
Vos clients atterrissent sur un site douteux, et vous ne voyez rien d’anormal : le code du pirate trie les visiteurs. Selon Patchstack, une redirection peut ne viser que les visiteurs venus d’un moteur de recherche ou d’un téléphone, et montrer autre chose aux administrateurs du site. Son rapport 2026 ajoute que les familles d’attaques dominantes de 2025, le spam japonais, jgalls et Parrot TDS, montrent souvent une page propre aux scanners de sécurité comme au propriétaire. Ce double affichage s’appelle le cloaking. Paul contrôle donc la page que reçoit Google, avec l’outil d’inspection d’URL, plutôt que d’ouvrir les pages infectées dans un navigateur, ce que Google déconseille.
Nettoyage d’un site WordPress piraté : où Paul cherche
Une redirection, une page de spam ou une porte dérobée (backdoor : un accès caché que le pirate se garde pour revenir) se loge en général à l’un de ces endroits.
- Le fichier
.htaccess, qui fixe les règles du serveur : la FAQ de WordPress le cite parmi les fichiers que les pirates modifient le plus souvent, et il peut y en avoir dans plusieurs dossiers. - Les fichiers chargés à chaque visite :
index.php,wp-config.phpet, dans le thème,header.php,footer.phpoufunctions.php. - Des fichiers
.icoet.phpd’apparence anodine : du code caché sous des commentaires y était l’infection la plus détectée par Wordfence en 2024, sur 95 200 sites (rapport 2024, publié le 8 avril 2025). - Le dossier des médias,
wp-content/uploads, qui ne devrait contenir aucun fichier PHP, et le dossiermu-plugins, dont les extensions se chargent d’office. - La base de données : un script glissé dans un réglage (table
wp_options), un article ou un widget, un faux administrateur danswp_users, un mot de passe d’application ajouté, une tâche planifiée qui réinstalle le code. - Une fausse extension au nom crédible, ou une extension désactivée qui garde son code.
Paul compare les fichiers du cœur et des extensions à leurs versions officielles, puis réinstalle le cœur dans la même version par SFTP, la connexion chiffrée aux fichiers du serveur, car l’installateur du tableau de bord, explique WordPress, n’efface pas les fichiers ajoutés par le pirate. Il examine ensuite la base de données et continue de chercher : Google prévient que plusieurs piratages peuvent coexister.
Site WordPress piraté : que faire en attendant Paul
Ces gestes ne réparent rien. Ils limitent les dégâts pendant la première heure d’un piratage et raccourcissent l’intervention, donc le temps facturé.
- Si le site redirige ou infecte vos visiteurs, faites-le mettre hors ligne, sans rien effacer. Google recommande une page servie depuis un autre serveur, avec le code 503 (« indisponible pour le moment ») ; une coupure temporaire a peu de chances de peser sur le classement.
- Ne supprimez rien et ne restaurez rien : vous effaceriez les traces de l’entrée du pirate.
- Notez ce que vous voyez : date et heure, page, appareil, message affiché, captures d’écran, derniers changements sur le site. WordPress en fait la base du compte rendu d’incident.
- Changez les mots de passe de votre messagerie et de votre hébergement depuis un appareil sain. Selon WordPress, l’attaque part souvent de l’ordinateur du propriétaire, où un cheval de Troie capte les accès.
- Prévenez votre hébergeur (OVHcloud, o2switch, IONOS, Hostinger ou un autre) : demandez-lui les journaux du serveur, ses sauvegardes datées, et si d’autres sites du même serveur sont touchés.
- Ouvrez le rapport Problèmes de sécurité de la Search Console et notez les URL citées ; notre guide de la Search Console explique comment créer le compte.
- Rassemblez les accès : hébergeur, administration de WordPress, nom de domaine, SFTP si vous l’avez, propriétaires de la Search Console. Le délai de démarrage court à leur réception, une fois le devis accepté.
Pour un site qui n’est pas sous WordPress, suivez la fiche réflexe Défiguration de site Internet de cybermalveillance.gouv.fr.
Cinq erreurs qui compliquent le nettoyage
- Restaurer la sauvegarde de la veille sans connaître la date de l’intrusion : elle contient peut-être déjà la porte dérobée.
- Réinstaller WordPress depuis le tableau de bord, et s’arrêter là : les fichiers ajoutés par le pirate restent en place.
- Désactiver une extension suspecte au lieu de la supprimer : elle reste sur le serveur, et ses fichiers peuvent encore être appelés.
- Installer la copie « nulled » (piratée) d’un thème ou d’une extension payants : WordPress demande de s’en tenir à son répertoire officiel ou à des éditeurs connus.
- Demander l’examen à Google trop tôt : une demande faite avant que tout soit propre ralentit la suivante, et un site qui alterne entre propre et infecté peut être classé « récidiviste », privé de toute demande d’examen pendant 30 jours.
Pourquoi les sites WordPress sont piratés
- Une extension ou un thème sans correctif. Selon le rapport 2026 de Patchstack (mis à jour le 25 février 2026), 91 % des 11 334 failles recensées en 2025 dans l’écosystème WordPress touchaient des extensions, et 46 % n’avaient pas de correctif le jour de leur publication. Pour les failles les plus visées, il s’écoulait 5 heures, en médiane pondérée, avant la première attaque.
- Des identifiants volés ou faibles. L’équipe de nettoyage de Wordfence constate souvent que le pirate est entré avec les identifiants du compte d’hébergement. Google cite aussi les mots de passe faibles ou réutilisés et l’ordinateur infecté d’un administrateur ; WordPress, les attaques par force brute, qui essaient des mots de passe en masse.
- Les comptes oubliés et le voisinage. Le compte d’un ancien prestataire reste un accès ouvert ; sur un hébergement mutualisé, un serveur partagé par de nombreux sites, la documentation Hardening WordPress prévient qu’un site voisin compromis peut atteindre le vôtre. C’est un critère à peser au moment de choisir l’hébergement de votre site internet.
CNIL, plainte, assurance : les démarches qui vous reviennent
Deux délais de 72 heures, qui n’attendent pas la fin de la réparation : la notification à la CNIL, si des données personnelles ont été touchées avec un risque pour les personnes, et la plainte, si vous comptez sur votre assurance.
Les données personnelles et la CNIL
Il y a violation quand des données personnelles (messages de formulaire, comptes clients, inscrits à une lettre d’information, commandes) perdent leur disponibilité, leur intégrité ou leur confidentialité. Si elle présente un risque pour les personnes, vous la notifiez à la CNIL dans les meilleurs délais, si possible dans les 72 heures, quitte à compléter ensuite ; dans le doute, la CNIL conseille de notifier. Les personnes concernées sont informées si le risque est élevé (articles 33 et 34 du RGPD).
Cette notification vous revient, car vous êtes le responsable du traitement, celui qui décide de collecter ces données. Paulenza agit, lui, en sous-traitant (article 16 de nos CGV). Paul vous signale sans tarder toute violation qu’il constate, vous communique les éléments utiles à la notification et, à la fin, restitue ou supprime ces données selon votre choix, puis efface ses copies, celle du site comprise.
La plainte, l’assurance et 17Cyber
Depuis le 24 avril 2023, l’article L12-10-1 du Code des assurances subordonne l’indemnisation d’une cyberattaque à une plainte déposée au plus tard 72 heures après que la victime en a eu connaissance ; la règle vise les entreprises et les professionnels. La plainte se dépose auprès de la police, de la gendarmerie ou, par écrit, du procureur de la République ; prévenez aussi votre assureur, sans attendre la fin du nettoyage.
17Cyber, service de la Police nationale, de la Gendarmerie nationale et de cybermalveillance.gouv.fr, propose gratuitement un diagnostic en ligne, accessible 24 heures sur 24, des conseils et, si la menace le nécessite, un échange par tchat avec un policier ou un gendarme.
Lever l’avertissement de Google : demande d’examen et délais
Une fois les problèmes corrigés sur toutes les pages, Paul demande l’examen dans le rapport Problèmes de sécurité. Le site doit être validé dans la Search Console, en ligne et lisible par Google, sans blocage dans robots.txt ni balise noindex (les consignes qui écartent une page de Google). Google annonce ces durées :
| Type de problème | Durée d’examen annoncée par Google |
|---|---|
| Site piraté avec du spam | Jusqu’à plusieurs semaines |
| Logiciel malveillant | Quelques jours |
| Hameçonnage | Environ un jour |
Source : Demander un examen, Google, page consultée le 18 novembre 2026. Une fois le site jugé propre, les avertissements des navigateurs et des résultats sont retirés sous 72 heures. Une seule demande à la fois : l’aide de la Search Console demande d’attendre l’issue de l’examen en cours.
Les pages créées par le pirate doivent répondre par une erreur 404 ou 410 (page introuvable ou supprimée) pour sortir de l’index, et Google demande de retirer les propriétaires inconnus de la Search Console après un piratage par mots-clés japonais. Si des pages légitimes ont disparu des résultats, voyez notre article sur un site absent de Google.
Après la réparation : garder WordPress à jour
Entre le 17 septembre et le 28 octobre 2026, WordPress a publié quatre versions de sécurité. La dernière, WordPress 7.1.4, corrigeait douze failles, dont une faiblesse du processus de mise à jour qui pouvait permettre à un pirate de faire tourner ses propres programmes sur le serveur. Trois façons de suivre ce rythme :
- Notre maintenance, pour un site vitrine 55 € HT par mois, hébergement en France compris (45 € HT avec votre hébergeur), pour une boutique en ligne sur devis : mises à jour de sécurité, sauvegardes, supervision, 12 heures d’intervention par an et, en cas d’attaque, un démarrage sous 24 heures ouvrées après votre signalement écrit. Un site construit ailleurs y entre après notre audit SEO gratuit, qui porte aussi sur l’état technique du site, puis une remise à niveau ou une refonte (article 9.2 de nos CGV).
- L’entretien par vous-même : mises à jour sans attendre, comptes et extensions inutilisés supprimés, double authentification, sauvegardes hors du serveur et testées ; un pare-feu applicatif (WAF), que cite WordPress, en complément, jamais à la place des mises à jour.
- Un site internet statique, fait de pages fabriquées à l’avance : ni extension, ni base de données, ni page de connexion en ligne. Paul l’a retenu pour paulenza.com, sous WordPress jusqu’au 9 septembre 2026, comme pour REGMA et TLTP ; si vous publiez souvent, WordPress reste le bon choix, à condition d’être tenu à jour.
Réparer ou refaire ?
Si le thème et les extensions reçoivent encore des correctifs, la réparation suffit. Quand le thème est abandonné et que plusieurs extensions n’ont plus de correctif, une refonte de site internet, dès 990 € HT, peut coûter moins cher que d’entretenir une base fragile : Paul vous le dit après le diagnostic, devis à l’appui.
Réparation de site WordPress piraté à Rouen, en Normandie et à distance
Développeur web et consultant SEO, Paul Brahic a créé Paulenza à Rouen en 2023 ; il assure lui-même la création de sites WordPress à Rouen, sans sous-traitance. Celui qui lit les journaux de votre serveur est celui qui répare votre site. L’intervention se fait à distance, à Caen, à Évreux comme ailleurs en France. Pour un rendez-vous, Paul se déplace dans la métropole rouennaise, à Dieppe et sur la Côte d’Albâtre ; au Havre, le rendez-vous a lieu sur place ou en visio.
Paulenza travaille pour les professionnels, et les informations non publiques que Paul découvre sur votre site restent confidentielles pendant l’intervention et deux ans après (article 17 de nos CGV).
Décrivez ce que vous constatez par le formulaire de contact ou à contact@paulenza.com, ou appelez Paul au 06 69 91 04 85 en cas d’urgence ; pour un site que nous maintenons, c’est votre signalement écrit qui fait courir le délai. Votre site n’est pas sous WordPress ? Décrivez-le aussi : le devis dira ce que Paul peut faire.
Avis clients
Ce qu'en disent les clients
« J'ai fait appel à Paul pour le référencement naturel local de mon site internet. Il a tout de suite compris ce que je voulais et les premiers résultats sont arrivés en quelques semaines. Merci pour le travail efficace, une collaboration qui continue encore aujourd'hui. »
Alexis CosciaAC EXCAVATOR« Je recommande fortement de travailler avec Paul, il est très professionnel, réactif, surtout compétant. Il a su me créer un site web de très grande qualité et dans les temps ! C'est tellement rare de nos jours une personne comme Paul ! »
Quentin LecointePETITS ESPACES« La société Paulenza a créé notre site internet pour La Manufacture Française du Cuir. Paul est très professionnel, à l'écoute et réactif, nous le recommandons vivement. »
Luna DruetLA MANUFACTURE FRANÇAISE DU CUIR« Très professionnel »
Olivier CraeynestOC COM
Combien coûte la réparation d'un site WordPress piraté ?
En combien de temps mon site sera-t-il réparé ?
Réparez-vous un site que vous n'avez pas créé ?
De quels accès avez-vous besoin ?
Faut-il payer avant ou après l'intervention ?
Intervenez-vous le week-end ?
Une extension de sécurité gratuite suffit-elle à nettoyer le site ?
Mon site affiche « Il y a eu une erreur critique » : est-ce un piratage ?
Je n'ai pas de sauvegarde : mon site est-il perdu ?
Pourquoi Google affiche-t-il des pages en japonais pour mon site ?
Je ne peux plus me connecter à WordPress : est-ce un piratage ?
Mon hébergeur a suspendu mon site pour piratage : que faire ?
Puis-je nettoyer moi-même mon site WordPress piraté ?
Mon site retrouvera-t-il son référencement après le piratage ?
Ma boutique WooCommerce a été piratée : qu'est-ce qui change ?
Pouvez-vous garantir que le site ne sera plus piraté ?
Parlons de votre projet, sans engagement.
Vous échangez directement avec Paul, fondateur de l'agence, du premier appel à la mise en ligne. Vingt minutes suffisent pour cadrer un devis précis.
Paul Brahic, fondateur de Paulenza — développeur web et consultant SEO à Rouen.